Vulny
 wArn
| 靶机名称 | 作者 | 难度 | 平台 |
|---|---|---|---|
| Vulny | sml | 简单 | HackMyVm |
网络配置
我主要是在VM上导入虚拟机,VM的虚拟网卡名称为ens33,我们要进入紧急模式,修改虚拟网卡名称,这样我们才能获得ip。
打开虚拟机,进入虚拟机,立即长按shift,等到页面发生变化:
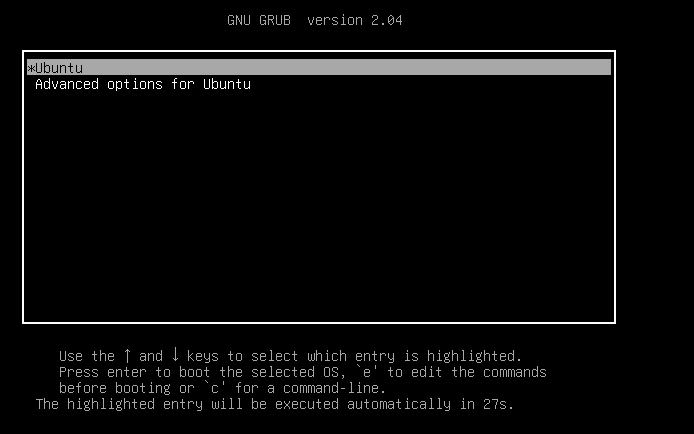
按 e 进入编辑模式,将内容修改为:
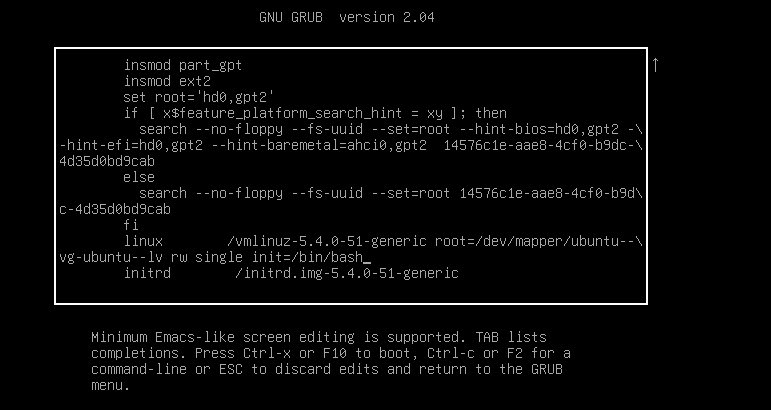
按ctrl - x。
ubuntu的网络配置在/etc/netplan文件夹里面,将网卡改为ens33即可:
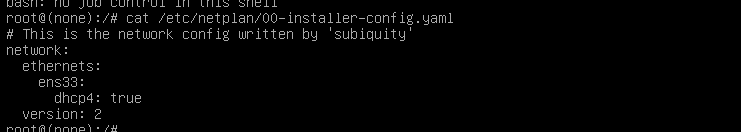
重启虚拟机,我们就可以获得IP。
侦察
端口扫描
| |
web应用分析
发现80端口是一个默认的apache2 的界面:
目录枚举
| |
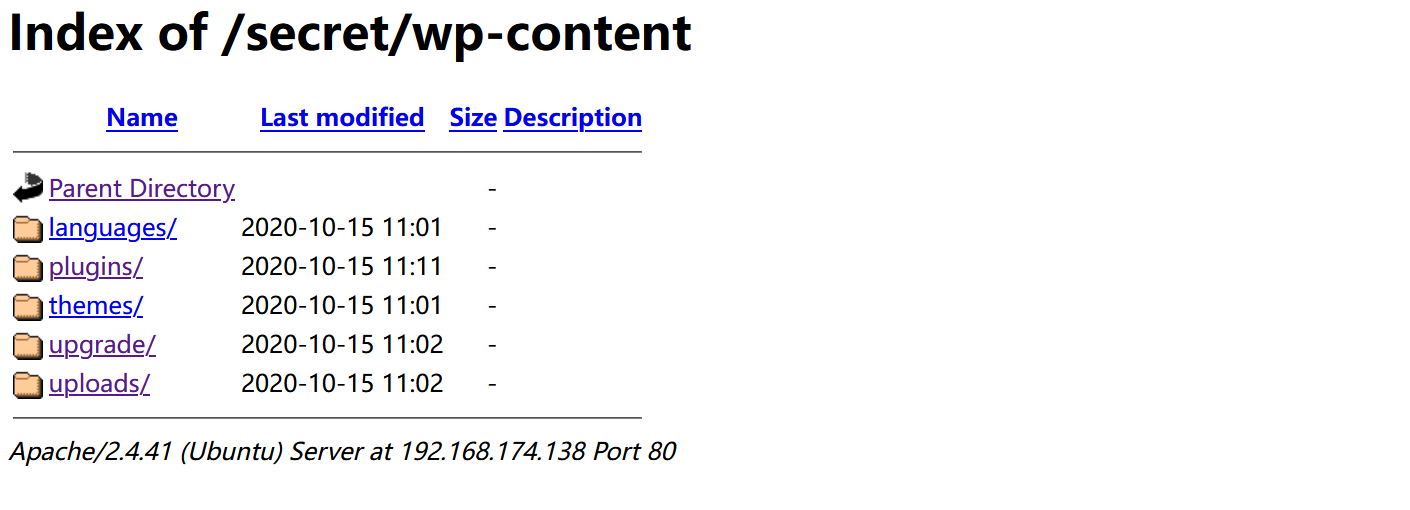
在http://192.168.174.138/secret/wp-content/uploads/2020/10/wp-file-manager-6.O.zip找到wp-file-manager-6.0的压缩文件。它是wordpress的一个插件,网上搜索发现wp-file-manager-6.0存在CVE-2020-25213高危漏洞。
漏洞分析(CVE-2020-25213)
CVE-2020-25213 WP File Manger 未授权文件上传漏洞
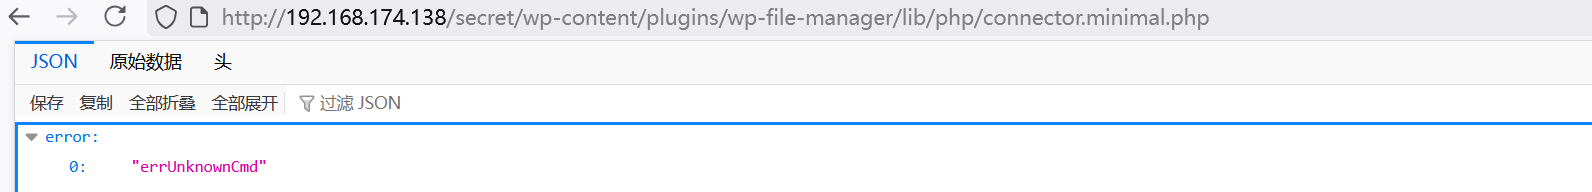
漏洞位于:/wp-content/plugins/wp-file-manager/lib/php/connector.minimal.php。
漏洞的核心特征
- 无认证校验:无nonce验证、无登陆校验、无权限判断,可直接未授权访问。
- 无文件类型限制:配置
uploadAllow => array('all'),允许上传任意文件(包含PHP)。 - 支持cmd=upload上传参数,可直接上传恶意脚本。
漏洞验证
| |
访问 200,漏洞点存在。
初始权限获取
制作payload
| |
文件上传
| |
| |
验证远程代码执行
| |
反弹shell
| |
优化交互式shell
| |
纵向移动
系统信息枚举
| |
/home 发现adrian用户,在adrian目录下发现.sudo_as_admin_successful文件,说明该用户拥有sudo权限。
我们现在的目标就是:获取adrian权限。
查看wordpress的配置文件
| |
切换至adrian用户
| |
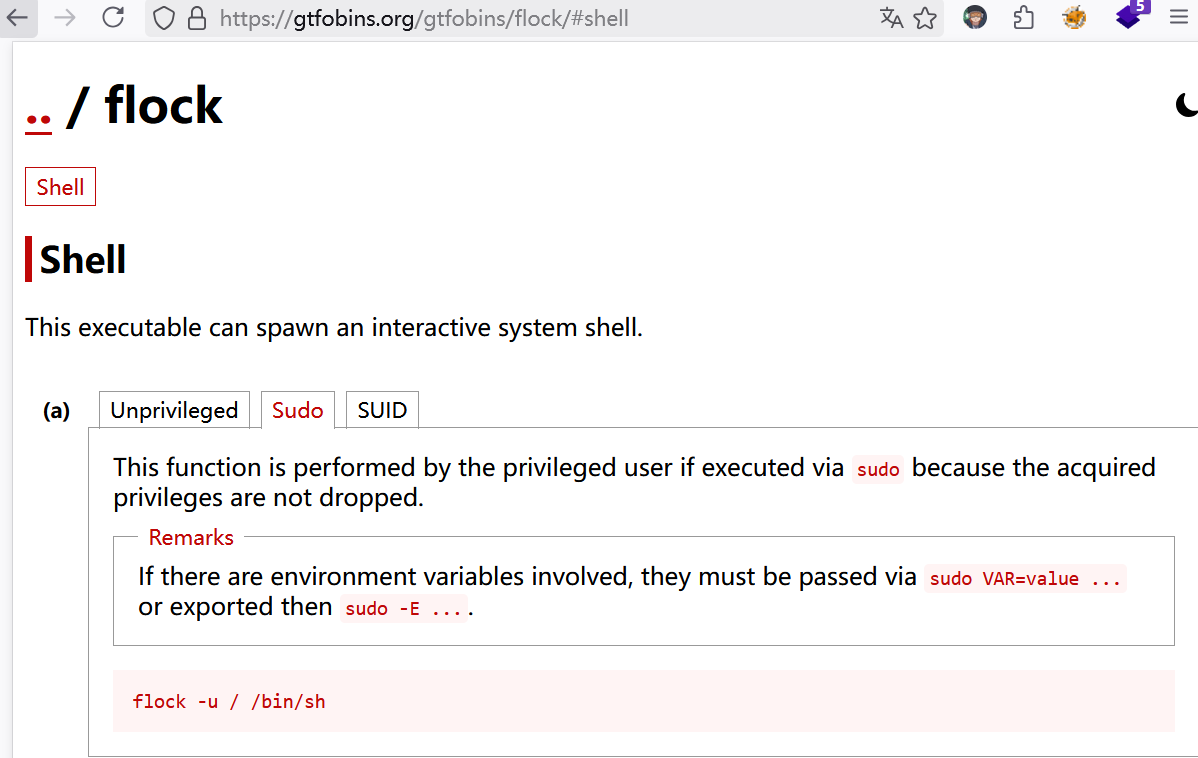
sudo提权至root权限
| |
获得flag
| |
总结
这是我目前打过的第一个带有CVE漏洞的,目前的思路还是比较欠缺的。
这里主要说一下思路上的问题:对于目录扫描,我只会扫描浅浅的一层,可能我昨天确实比较浮躁,并没有好好做这个靶场,这是第一点;当我打入内网后,我知道我最终要达到什么结果,我尝试了我已经知道的任何操作,都无法获得adrian的权限,在获取内网信息方面,我的能力还是不行。
这个是优化shell的方法,详细版:CSDN